понедельник, 9 января 2023 г.

Создание произвольных метрик в Zabbix агенте и их мониторинг задержек TCP соединений

 Для измерения задержек подключения к серверам и создания графа сетевого взаимодействия имеются продукты типа Cisco AppDynamics. Но в моей ситуации имеется только предустановленный zabbix agent и curl. 

Создаем метрику для измерения задержек при создании TCP соединения с хоста на сервер (DB например). Для этого будем использовать функционал CURL и на его основе создадим пользовательские метрики в zabbix агенте (добавить в /etc/zabbix/zabbix_agentd.conf   , рестарт:  service zabbix-agent restart). 

1) Измерение времени DNS-резолвинга fqdn сервера:

UserParameter=DNS_resolve_Time,curl -w "%{time_namelookup}\n" -o /dev/null -s "http://SQLXXXXX.foo.com:1433"

вывод: 0,0X sec.

2) Измерение времени установления TCP соединения (получение SYN ACK) от сервера:

UserParameter=TCP_Syn_Received_Time,curl -w "%{time_connect}\n" -o /dev/null -s "http://SQLXXXXX.foo.com:1433"

вывод: 0,0X sec.

Сумма 2-х значений - есть время создание TCP подключения от хоста к серверу(DB) по порту 1433. В Curl можно использовать "http" для определения времени TCP соединения независимо от слушающего протокола (4-го уровня) на стороне сервера. В случае, возврата "0" от Curl, значит TCP порт не слушает или запрещен. 

Также можно отслеживать количество открытых TCP сокетов следующим параметром:

3) UserParameter=net.tcp_conn,netstat -nta | wc -l

 Настройка элемента данных в сервере Zabbix.

1) Добавляем хост любым способом (если ещё не мониторится) через интерфейс zabbix agent (TCP/10050), применяем любой подходящий шаблон.

2) После появления "последних данных" для данного хоста, необходимо отклонировать любой элемент данных, дать новое название и указать в качестве ключа параметры выделенные зеленым цветом в п.п. 1-3, выше. 


3) Для отображения общего времени соединения (dns + tcp connect) удобно создать "стекируемый" график для данного хоста и выводить именно его.

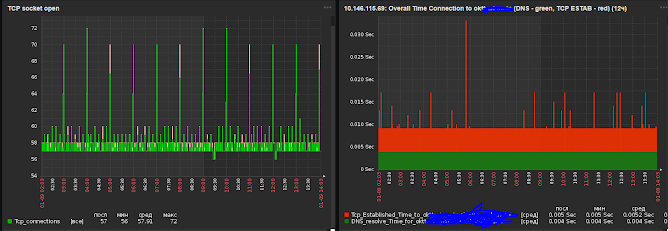
Примерный вывод обоих метрик:


понедельник, 11 апреля 2022 г.

Подсистемы управления S-terra 4.x

 В s-terra 4.x присутствует 3 подсистемы конфигурирования:

1) CLI (cisco like for global settings) - попадаем по умолчание при логине по ssh или переходим из unix  консоли командой: cs_console

2) unix shell для настройки интерфейсов, переходим из cisco like cli командой: run bash

3) FRR для настройки динамической маршрутизации. Переходим из bash командой: vtysh


FRR позволяет настроить динамическую маршрутизацию (BGP, RIP) в стиле cisco like (quagga)


команды:

установка приватного ключа и сертификата, если они были сгенерированы внешним УЦ:

(чтобы контейнер увиделся , файл должен находиться в каталоге/var/s-terra/containers/)

cert_mgr import -f /home/ххх.cer -kc file_p15://sign_ххх.p15


Проверка ipsec соединений:

sa_mgr show


среда, 26 января 2022 г.

Терра настройка отказоустойчивости на 2-х интерфейсах одного шлюза

 Попалась С-терра 2000 gate, но "cisco CLI" достаточно условный, позволяет сконфигурировать только простые (native vlan) IP адреса на существующих в cisco CLI интерфейсы, но если нужны вланы или агрегирование, то все надо делать в Linux подсистеме (DEBIAN), переходя из cisco CLI командой:

 run bash

а из bash попасть в cisco CLI можно командой:

cs_console

Задача собрать Portchannel и сконфигурировать отказоустойчивое подключение к двум коммутаторам к влану без LACP (vPC на этих коммутаторах не планируется настраивать) - Bond mode "active-backup" с одним активным интерфейсом (eth0) и пассивным backup  интерфейсом (eth1).

Настраивать всё это надо в Linux подсистеме, с немного изменённым (от Debian) способом:

1) Bond добавляется в файле:  

cscons# cat /etc/network/interfaces.d/bond0

auto bond0
iface bond0 inet static
address 10.0.0.1
netmask 255.255.255.255
mtu 1500
slaves eth0 eth1
bond_mode active-backup
bond_miimon 100
bond_primary eth0

Примечание: чтобы этот файл учитывался в конфигурации необходимо чтобы в файле 

cscons# cat /etc/network/interfaces

source-directory /etc/network/interfaces.d

была строка импорта каталога: source-directory /etc/network/interfaces.d

Проверить можно командами:

ifup bind0

ip address show bind0

2) Чтобы увидеть интерфейс Portchannel1 ассоциированный к bond0, в файле 
cscons# cat /etc/ifaliases.cf

interface (name="GigabitEthernet0/0" pattern="eth0")
interface (name="GigabitEthernet0/1" pattern="eth1")
interface (name="GigabitEthernet0/2" pattern="eth2")
interface (name="GigabitEthernet0/3" pattern="eth3")
interface (name="GigabitEthernet0/4" pattern="eth4")
interface (name="GigabitEthernet0/5" pattern="eth5")
interface (name="Loopback0" pattern="loopback0")
interface (name="Port-channel1" pattern="bond0")

добавить строку соответствия (жёлтым)
затем надо ребилдить конфигурацию, чтобы cisco CLI увидел этот новый интерфейс:

integr_mgr calc -f /etc/ifaliases.cf

service vpngate restart

Но cisco CLI не дает изменять IP адреса, которые были добавлены таким образом, и у меня не захотело поднимать bond0 интерфейс без какого-нибудь IP, поэтому поставил адрес 10.0.0.1/32.

3) Чтобы создать Vlan сабинтерфейсы в данном Bond0, их необходимо конфигурировать в общем файле интерфейсов и сразу с актуальными IP (дописывая между ###netifcfg-begin### и ###netifcfg-end### не допускается наличие пустых строк) в файле:
cat /etc/network/interfaces

auto bond0.1145
iface bond0.1145 inet static
mtu 1500
address 10.144.200.88
netmask 255.255.255.240
auto bond0.1146
iface bond0.1146 inet static
mtu 1500
address 10.144.200.108
netmask 255.255.255.240

после этого можно проверить:

ifup bind0.1145

ip address show bind0.1145

4) Чтобы добавить сабинтерфейсы в Cisco CLI (чтобы использовать для настройки маршрутизации, VPN и т.д.) необходим снова описать их в файле:

cscons# cat /etc/ifaliases.cf

interface (name="GigabitEthernet0/0" pattern="eth0")
interface (name="GigabitEthernet0/1" pattern="eth1")
interface (name="GigabitEthernet0/2" pattern="eth2")
interface (name="GigabitEthernet0/3" pattern="eth3")
interface (name="GigabitEthernet0/4" pattern="eth4")
interface (name="GigabitEthernet0/5" pattern="eth5")
interface (name="Loopback0" pattern="loopback0")
interface (name="Port-channel1" pattern="bond0")
interface (name="Port-channel1.1145" pattern="bond0.1145")
interface (name="Port-channel1.1146" pattern="bond0.1146")
interface (name="default" pattern="*")

5) при необходимости Loopback интерфейса в cisco CLI, он добавляется также как bond0, в отдельном файле:

cscons# cat /etc/network/interfaces.d/loopback0

auto loopback0
iface loopback0 inet static
address 2.2.2.2
netmask 255.255.255.255
pre-up ip link del loopback0 type dummy 2>/dev/null || true
pre-up ip link add loopback0 type dummy
post-down ip link set dev loopback0 down


И затем добавляется , как описано в п.4 (зеленым).

После каждого изменения /etc/ifaliases.cf

необходимо ребилдить конфигурацию:

integr_mgr calc -f /etc/ifaliases.cf
service vpngate restart

После чего в cisco CLI будет отображаться:

#sh run
...
interface GigabitEthernet0/0
 description member PO_1_primary_Active_eth0
 no ip address
!
interface GigabitEthernet0/1
 description member PO_1_second_Standby_eth1
 no ip address
!
interface GigabitEthernet0/2
 no ip address
 shutdown
!
interface GigabitEthernet0/3
 no ip address
 shutdown
!
interface GigabitEthernet0/4
 no ip address
 shutdown
!
!
interface Loopback0
 ip address 2.2.2.2 255.255.255.255
!
interface Port-channel1
 ip address 10.0.0.1 255.255.255.255
!
interface Port-channel1.1145
 ip address 10.144.200.88 255.255.255.240
!
interface Port-channel1.1146
 ip address 10.144.200.108 255.255.255.240

Дескрипшен на интерфейсы g0/0 и g0/1 прописаны из cisco CLI.

Проверить конфигурацию Bond0 можно в Linux подсистеме:

cscons# cat /proc/net/bonding/bond0

Bonding Mode: fault-tolerance (active-backup)
Primary Slave: eth0 (primary_reselect always)
Currently Active Slave: None
MII Status: down
MII Polling Interval (ms): 100
Up Delay (ms): 0
Down Delay (ms): 0

Slave Interface: eth0
MII Status: down
Speed: Unknown
Duplex: Unknown
Link Failure Count: 0
Permanent HW addr: 00:00:00:00:00:55
Slave queue ID: 0

Slave Interface: eth1
MII Status: down
Speed: Unknown
Duplex: Unknown
Link Failure Count: 0
Permanent HW addr: 00:00:00:00:00:56
Slave queue ID: 0



вторник, 23 ноября 2021 г.

Несколько bash комманд для почты, использования диска, отслеживания файлов

 Поиск писем,отравителей и т.д. по имени (домена/отправителя/получателя): 

bash#mf="/var/log/mail.info" && for n in `zgrep -i  zabbix-spd \$mf |  awk '{split($0,a," "); print a[6]}' | uniq` ;  do zgrep  "$n" $mf ; done 


Постоянный контроль размера файлов в каталоге:

bash#watch "ls -al /tmp/psqlodbc_zabbix126* | awk '{ print \$5 }'"

Обнуление файлов (можно по крону), от которых нельзя избавиться удалением (если их держит процесс, и при формальном удалении они продолжают занимать место на диске):

bash#for f in /tmp/psqlodbc_zabbix*.log; do echo "" > "$f"; done


Постоянное отслеживание новых записей в файле по паттерну и исполнение комманд с выбранным содержимым из найденной, по паттерну, строки (?проверить передачу переменных в curl):

bash#tail -F /var/log/mail.info | grep -E --line-buffered zabbix-spd\|dinoc | while read line; do echo -e "test: ${line}" | awk '{print $8}' |  xargs -I{} alert.sh {} ; done

Поиск по 2-м паттернам:

grep -E -i pattern_first\|second_pattern


понедельник, 11 октября 2021 г.

Изменение размера раздела и перенос SWAP в UBUNTU

 Потребовалось увеличить размер тома в сервере на UBUNTU. Добавили в виртуализации дискового пространства, но всё осложнилось тем, что в конце (на последнем разделе) была размещена партиция со SWAP, которая не дает в лоб расширить нужный раздел.

root@cms-dion:/tmp# df -h
Filesystem      Size  Used Avail Use% Mounted on
udev            477M     0  477M   0% /dev
tmpfs           100M   11M   89M  11% /run
/dev/sda1        15G   14G  889M  94% /
tmpfs           497M  4,0K  497M   1% /dev/shm
tmpfs           5,0M     0  5,0M   0% /run/lock
tmpfs           497M     0  497M   0% /sys/fs/cgroup
tmpfs           100M     0  100M   0% /run/user/1000

пересканируем размер физ. диска:
root@cms-dion:/tmp# echo 1 > /sys/block/sda/device/rescan
ПРоверим:
root@cms-dion:/tmp# parted
GNU Parted 3.2
Using /dev/sda
Welcome to GNU Parted! Type 'help' to view a list of commands.
(parted) p
Model: ATA VMware Virtual I (scsi)
Disk /dev/sda: 34,4GB
Sector size (logical/physical): 512B/512B
Partition Table: msdos
Disk Flags:

Number  Start   End     Size    Type      File system     Flags
 1      1049kB  16,2GB  16,2GB  primary   ext4            boot
 2      16,2GB  17,2GB  1022MB  extended
 5      16,2GB  17,2GB  1022MB  logical   linux-swap(v1)


Для начала проверим использование SWAP: 

root@cms-dion:/tmp# swapon -s
Filename                                Type            Size    Used    Priority
/dev/sda5                               partition       998396  105060  -1

Отключим SWAP:
root@cms-dion:/tmp# swapoff /dev/sda5
root@cms-dion:/tmp# swapon -s
root@cms-dion:/tmp#

Закоментируем в fstab:
root@cms-dion:/tmp# vi /etc/fstab
root@cms-dion:/tmp# cat /etc/fstab
# /etc/fstab: static file system information.
#
# Use 'blkid' to print the universally unique identifier for a
# device; this may be used with UUID= as a more robust way to name devices
# that works even if disks are added and removed. See fstab(5).
#
# <file system> <mount point>   <type>  <options>       <dump>  <pass>
# / was on /dev/sda1 during installation
UUID=51f661cb-cb80-4c03-bfdb-6a731399f8fd /               ext4    errors=remount-ro 0       1
# swap was on /dev/sda5 during installation
# UUID=fe6e20b3-7ee2-444e-b8a2-e431d8065d17 none            swap    sw              0       0

Теперь удалим партицию со SWAP и раздел под него:
root@cms-dion:/tmp# parted
GNU Parted 3.2
Using /dev/sda
Welcome to GNU Parted! Type 'help' to view a list of commands.
(parted) p
Model: ATA VMware Virtual I (scsi)
Disk /dev/sda: 34,4GB
Sector size (logical/physical): 512B/512B
Partition Table: msdos
Disk Flags:

Number  Start   End     Size    Type      File system     Flags
 1      1049kB  16,2GB  16,2GB  primary   ext4            boot
 2      16,2GB  17,2GB  1022MB  extended
 5      16,2GB  17,2GB  1022MB  logical   linux-swap(v1)

(parted) rm 5
(parted) p
Model: ATA VMware Virtual I (scsi)
Disk /dev/sda: 34,4GB
Sector size (logical/physical): 512B/512B
Partition Table: msdos
Disk Flags:

Number  Start   End     Size    Type      File system  Flags
 1      1049kB  16,2GB  16,2GB  primary   ext4         boot
 2      16,2GB  17,2GB  1022MB  extended

(parted) rm 2
(parted) p
Model: ATA VMware Virtual I (scsi)
Disk /dev/sda: 34,4GB
Sector size (logical/physical): 512B/512B
Partition Table: msdos
Disk Flags:

Number  Start   End     Size    Type     File system  Flags
 1      1049kB  16,2GB  16,2GB  primary  ext4         boot
Затем в parted продолжаем:
(parted) resizepart
Partition number? 1
Warning: Partition /dev/sda1 is being used. Are you sure you want to continue?
Yes/No? Yes
End?  [16,2GB]? 34,4GB
(parted) p
Model: ATA VMware Virtual I (scsi)
Disk /dev/sda: 34,4GB
Sector size (logical/physical): 512B/512B
Partition Table: msdos
Disk Flags:

Number  Start   End     Size    Type     File system  Flags
 1      1049kB  34,4GB  34,4GB  primary  ext4         boot

(parted) q

Сообщим ОС, что размеры тома изменились:
root@cms-dion:/tmp# partprobe /dev/sda
root@cms-dion:/tmp# resize2fs /dev/sda1
resize2fs 1.42.13 (17-May-2015)
Filesystem at /dev/sda1 is mounted on /; on-line resizing required
old_desc_blocks = 1, new_desc_blocks = 2
The filesystem on /dev/sda1 is now 8388352 (4k) blocks long.

root@cms-dion:/tmp# df -h
Filesystem      Size  Used Avail Use% Mounted on
udev            477M     0  477M   0% /dev
tmpfs           100M   11M   89M  11% /run
/dev/sda1        32G   14G   17G  44% /
tmpfs           497M  4,0K  497M   1% /dev/shm
tmpfs           5,0M     0  5,0M   0% /run/lock
tmpfs           497M     0  497M   0% /sys/fs/cgroup
tmpfs           100M     0  100M   0% /run/user/1000
root@cms-dion:/tmp#

Создадим SWAP файл уже в расширенном томе.
root@cms-dion:/tmp# fallocate -l 1G /swapfile
root@cms-dion:/tmp# ls -lh /swapfile
-rw-r--r-- 1 root root 1,0G окт 11 15:27 /swapfile
root@cms-dion:/tmp# chmod 600 /swapfile
root@cms-dion:/tmp# ls -lh /swapfile
-rw------- 1 root root 1,0G окт 11 15:27 /swapfile
root@cms-dion:/tmp# mkswap /swapfile
Setting up swapspace version 1, size = 1024 MiB (1073737728 bytes)
no label, UUID=8466fe69-016b-4f05-bb3b-c73cd9aca480
root@cms-dion:/tmp# swapon /swapfile
root@cms-dion:/tmp# swapon -s
Filename                                Type            Size    Used    Priority
/swapfile                               file            1048572 0       -1

поправим fstab:
root@cms-dion:/tmp# vi /etc/fstab
root@cms-dion:/tmp# cat /etc/fstab
# /etc/fstab: static file system information.
#
# Use 'blkid' to print the universally unique identifier for a
# device; this may be used with UUID= as a more robust way to name devices
# that works even if disks are added and removed. See fstab(5).
#
# <file system> <mount point>   <type>  <options>       <dump>  <pass>
# / was on /dev/sda1 during installation
UUID=51f661cb-cb80-4c03-bfdb-6a731399f8fd /               ext4    errors=remount-ro 0       1
# swap was on /dev/sda5 during installation
# UUID=fe6e20b3-7ee2-444e-b8a2-e431d8065d17 none            swap    sw              0       0
/swapfile       none    swap    sw      0       0
Проверка самых больших файлов:
 du -a / | sort -n -r | head -n 50

четверг, 25 июня 2020 г.

Включение NAT на Cisco Nexus 9200


При включении NAT на Cisco Nexus 9200 выяснилось, что ему нужно выделять TCAM и т.к. эта фича не является дефолтовой, то и TCAM свободного под неё нет. Поэтому надо перераспределить имеющийся TCAM - где-то уменьшить, а в NAT добавить.


config# feature nat

Дальше смотрим наличие TCAM под NAT - ему по умолчанию выделено  0

# sh hardware access-list tcam region
                                    NAT ACL[nat] size =    0 (по умолчанию здесь 0 - NAT не работает)
                        Ingress PACL [ing-ifacl] size =    0
                                     VACL [vacl] size =    0
                         Ingress RACL [ing-racl] size = 2304 (здесь много, но занято не всё, см. show hardware access-list resource utilization )
                       Ingress RBACL [ing-rbacl] size =    0
                     Ingress L2 QOS [ing-l2-qos] size =  256
           Ingress L3/VLAN QOS [ing-l3-vlan-qos] size =  512
                           Ingress SUP [ing-sup] size =  512
     Ingress L2 SPAN filter [ing-l2-span-filter] size =  256
     Ingress L3 SPAN filter [ing-l3-span-filter] size =  256
                       Ingress FSTAT [ing-fstat] size =    0
                                     span [span] size =  512
                          Egress RACL [egr-racl] size = 1792
                            Egress SUP [egr-sup] size =  256
                 Ingress Redirect [ing-redirect] size =    0
                      Egress L2 QOS [egr-l2-qos] size =    0
            Egress L3/VLAN QOS [egr-l3-vlan-qos] size =    0
         Ingress Netflow/Analytics [ing-netflow] size =  512
                           Ingress NBM [ing-nbm] size =    0
                            TCP NAT ACL[tcp-nat] size =    0
              Egress sup control plane[egr-copp] size =    0
       Ingress Flow Redirect [ing-flow-redirect] size =    0
               Ingress RACL Lite [ing-racl-lite] size =    0
    Ingress PACL IPv4 Lite [ing-ifacl-ipv4-lite] size =    0
    Ingress PACL IPv6 Lite [ing-ifacl-ipv6-lite] size =    0


Узнаем сколько занято в TCAM:

#show hardware access-list resource utilization
Ingress RACL                            6       2298    0.26 !(занято 0,26% от всех 2304, берем немного отсюда: 512, новое значение будет 1792 )

Урезаем  (указываем новый, уменьшенный размер) TACM у Ingress RACL на 512 (2304-512=1792)

#conf t
config#hardware access-list tcam region ing-racl 1792

Выделяем высвобожденные ранее 512 на NAT:
config#hardware access-list tcam region nat 512
(Для применения требуется перезагрузка)

Контролируем выделенный TCAM на NAT:

#sh hardware access-list tcam region
                                    NAT ACL[nat] size =  512 (512 появилось здесь)
                        Ingress PACL [ing-ifacl] size =    0
                                     VACL [vacl] size =    0
                         Ingress RACL [ing-racl] size = 1792 (512 забралось отсюда)
                       Ingress RBACL [ing-rbacl] size =    0
                     Ingress L2 QOS [ing-l2-qos] size =  256
           Ingress L3/VLAN QOS [ing-l3-vlan-qos] size =  512
                           Ingress SUP [ing-sup] size =  512
     Ingress L2 SPAN filter [ing-l2-span-filter] size =  256
     Ingress L3 SPAN filter [ing-l3-span-filter] size =  256
                       Ingress FSTAT [ing-fstat] size =    0
                                     span [span] size =  512
                          Egress RACL [egr-racl] size = 1792
                            Egress SUP [egr-sup] size =  256
                 Ingress Redirect [ing-redirect] size =    0
                      Egress L2 QOS [egr-l2-qos] size =    0
            Egress L3/VLAN QOS [egr-l3-vlan-qos] size =    0
         Ingress Netflow/Analytics [ing-netflow] size =  512
                           Ingress NBM [ing-nbm] size =    0
                            TCP NAT ACL[tcp-nat] size =    0
              Egress sup control plane[egr-copp] size =    0
       Ingress Flow Redirect [ing-flow-redirect] size =    0
               Ingress RACL Lite [ing-racl-lite] size =    0
    Ingress PACL IPv4 Lite [ing-ifacl-ipv4-lite] size =    0
    Ingress PACL IPv6 Lite [ing-ifacl-ipv6-lite] size =    0

NAT настраивается как обычно, но есть ограничение:
в VPC-моде  PBR отбирает трафик у NAT и натирования не происходит, поэтому надо обходиться только статическими маршрутами. Т.е. если есть несколько UP-линков, то PBR на локальном интерфейсе не позволит натировать входящий из локального сегмента трафик (обратный и\или прямой).

пятница, 14 февраля 2020 г.

Троблешутинг Cisco ASA

При очередном обновлении Cisco ASA возникла неприятная ситуация, когда трафик почему-то пошел не в свои интерфейсы, на которые были статические маршруты, естественно возник асимметричный трафик  и он стал отбрасываться. Изначально переход был с релиза 8.4(1) на 9.0(3) и затем на 9.8(4)-15. при переходе с 8.4(1)  конфигурация была автоматически адаптирована промежуточным релизом 9.0(3) и на нем работала предсказуемо. При обновлении secondary ноды c 9.0(3) до 9.8(4)-15 проблем не было, и когда роль активной передали на secondary ноду, тоже всё работало нормально штатно, но когда обновили master ноду c 9.0(3) до 9.8(4)-15 и сделали активной, то трафик перестал ходить согласно таблицы маршрутизации, что привело к тому, что почти весь трафик стал дропаться. Выглядит это примерно так:


дело оказалось, что в каком-то релизе между 9.0(3) и 9.8(4)-15  Cisco поменяла логику определения выходного интерфейса при использовании  NAT и правило вида "nat(any, outside)...." стало отправлять трафик на OUTSIDE интерфейс, не зависимо от таблицы маршрутизации, т.е. route-lookup для NAT раньше был по умолчанию для правил NAT (хотя его можно было и указать явно в конфигурации). При указании этой опции на 9.8(4)-15 трафик пошел согласно таблицы статической маршрутизации.
Для отладки Cisco ASA можно использовать следующие команды:

создадим буфер для захвата трафика между определёнными IP:

cap capin trace interface management match ip host 10.0.19.49 host 10.129.190.3

cap capout trace interface DMZ-18 match ip host 10.129.190.3 host 10.0.19.49

cap asp type asp-drop all

Смотрим капчи:
ciscoasa/admin# show cap
capture capin type raw-data interface management [Capturing - 2250 bytes]
  match icmp host 10.0.19.49 host 10.129.190.3
capture capout type raw-data interface DMZ-18 [Capturing - 2820 bytes]
  match icmp host 10.0.19.49 host 10.129.190.3
capture asp type asp-drop all [Capturing - 534 bytes]
ciscoasa/admin# show cap asp

6 packets captured

   1: 14:46:01.645535       802.3 encap packet Drop-reason: (l2_acl) FP L2 rule drop

   2: 14:46:03.645535       802.3 encap packet Drop-reason: (l2_acl) FP L2 rule drop

   3: 14:46:03.765997       802.1Q vlan#58 P7 10.129.190.4.5353 > 224.0.0.251.5353:  udp 320 Drop-reason: (acl-drop) Flow is denied by configured rule

   4: 14:46:04.895354       0.0.0.0.68 > 255.255.255.255.67:  udp 292 Drop-reason: (acl-drop) Flow is denied by configured rule

   5: 14:46:05.645504       802.3 encap packet Drop-reason: (l2_acl) FP L2 rule drop

   6: 14:46:07.645489       802.3 encap packet Drop-reason: (l2_acl) FP L2 rule drop


ciscoasa/admin# show cap capout

8 packets captured

   1: 14:46:46.298431       802.1Q vlan#58 P0 10.0.19.49 > 10.129.190.3 icmp: echo request
   2: 14:46:46.298980       802.1Q vlan#58 P0 10.129.190.3 > 10.0.19.49 icmp: echo reply
   3: 14:46:51.298904       802.1Q vlan#58 P0 10.0.19.49 > 10.129.190.3 icmp: echo request
   4: 14:46:51.299545       802.1Q vlan#58 P0 10.129.190.3 > 10.0.19.49 icmp: echo reply
   5: 14:46:56.302352       802.1Q vlan#58 P0 10.0.19.49 > 10.129.190.3 icmp: echo request
   6: 14:46:56.303008       802.1Q vlan#58 P0 10.129.190.3 > 10.0.19.49 icmp: echo reply
   7: 14:47:01.301757       802.1Q vlan#58 P0 10.0.19.49 > 10.129.190.3 icmp: echo request
   8: 14:47:01.302398       802.1Q vlan#58 P0 10.129.190.3 > 10.0.19.49 icmp: echo reply
8 packets shown


ciscoasa/admin# show cap capout trace packet-number 2

12 packets captured

   2: 14:46:46.298980       802.1Q vlan#58 P0 10.129.190.3 > 10.0.19.49 icmp: echo reply
Phase: 1
Type: CAPTURE
Subtype:
Result: ALLOW
Config:
Additional Information:
MAC Access list

Phase: 2
Type: ACCESS-LIST
Subtype:
Result: ALLOW
Config:
Implicit Rule
Additional Information:
MAC Access list

Phase: 3
Type: UN-NAT
Subtype: static
Result: ALLOW
Config:
nat (any,outside) source static ASA-DMZ-pool ASA-DMZ-pool destination static INTERNAL_without-1-77-78 INTERNAL_without-1-77-78
Additional Information:
NAT divert to egress interface outside
Untranslate 10.0.19.49/1 to 10.0.19.49/1

Phase: 4
Type: ACCESS-LIST
Subtype: log
Result: ALLOW
Config:
access-group global_access global
access-list global_access extended permit icmp any4 any4 log warnings
Additional Information:

Phase: 5
Type: NAT
Subtype:
Result: ALLOW
Config:
nat (any,outside) source static ASA-DMZ-pool ASA-DMZ-pool destination static INTERNAL_without-1-77-78 INTERNAL_without-1-77-78
Additional Information:
Static translate 10.129.190.3/0 to 10.129.190.3/0

Phase: 6
Type: NAT
Subtype: per-session
Result: ALLOW
Config:
Additional Information:

Phase: 7
Type: IP-OPTIONS
Subtype:
Result: ALLOW
Config:
Additional Information:

Phase: 8
Type: INSPECT
Subtype: np-inspect
Result: ALLOW
Config:
Additional Information:

Phase: 9
Type: NAT
Subtype: rpf-check
Result: ALLOW
Config:
nat (any,outside) source static ASA-DMZ-pool ASA-DMZ-pool destination static INTERNAL_without-1-77-78 INTERNAL_without-1-77-78
Additional Information:

Phase: 10
Type: USER-STATISTICS
Subtype: user-statistics
Result: ALLOW
Config:
Additional Information:

Phase: 11
Type: FLOW-CREATION
Subtype:
Result: ALLOW
Config:
Additional Information:
New flow created with id 34202383, packet dispatched to next module

Phase: 12
Type: UN-NAT
Subtype: static
Result: ALLOW
Config:
nat (any,outside) source static ASA-DMZ-pool ASA-DMZ-pool destination static INTERNAL_without-1-77-78 INTERNAL_without-1-77-78
Additional Information:
NAT divert to egress interface outside
Untranslate 10.0.19.49/1 to 10.0.19.49/1

Phase: 13
Type: ACCESS-LIST
Subtype: log
Result: ALLOW
Config:
access-group global_access global
access-list global_access extended permit icmp any4 any4 log warnings
Additional Information:

Phase: 14
Type: NAT
Subtype:
Result: ALLOW
Config:
nat (any,outside) source static ASA-DMZ-pool ASA-DMZ-pool destination static INTERNAL_without-1-77-78 INTERNAL_without-1-77-78
Additional Information:
Static translate 10.129.190.3/0 to 10.129.190.3/0

Phase: 15
Type: NAT
Subtype: per-session
Result: ALLOW
Config:
Additional Information:

Phase: 16
Type: IP-OPTIONS
Subtype:
Result: ALLOW
Config:
Additional Information:

Phase: 17
Type: SUBOPTIMAL-LOOKUP
Subtype: suboptimal next-hop
Result: ALLOW
Config:
Additional Information:
ifc selected is not same as preferred ifc
Doing route lookup again on ifc  outside

Phase: 18
Type: ROUTE-LOOKUP
Subtype: Resolve Egress Interface
Result: ALLOW
Config:
Additional Information:
found next-hop 10.0.1.32 using egress ifc  outside

Result:
input-interface: DMZ-18
input-status: up
input-line-status: up
output-interface: outside
output-status: up
output-line-status: up
Action: allow

1 packet shown

На релизе 9.0(3) trace  выглядит так:


ciscoasa/admin# cap capin trace interface management match ip host 10.0.19.49  host 10.129.128.4
ciscoasa/admin# show capture capin

4 packets captured

   1: 10:27:40.850786       10.0.19.49 > 10.129.128.4: icmp: echo request
   2: 10:27:40.851274       10.129.128.4 > 10.0.19.49: icmp: echo reply
   3: 10:27:41.866150       10.0.19.49 > 10.129.128.4: icmp: echo request
   4: 10:27:41.866623       10.129.128.4 > 10.0.19.49: icmp: echo reply
4 packets shown
ciscoasa/admin# show capture capin trace packet-number 1

26 packets captured

   1: 10:27:40.850786       10.0.19.49 > 10.129.128.4: icmp: echo request
Phase: 1
Type: CAPTURE
Subtype:
Result: ALLOW
Config:
Additional Information:
MAC Access list

Phase: 2
Type: ACCESS-LIST
Subtype:
Result: ALLOW
Config:
Implicit Rule
Additional Information:
MAC Access list

Phase: 3
Type: FLOW-LOOKUP
Subtype:
Result: ALLOW
Config:
Additional Information:
Found flow with id 1846, using existing flow

Result:
Action: allow


1 packet shown

Ссылка на Cisco:
https://www.cisco.com/c/en/us/support/docs/security/asa-5500-x-series-next-generation-firewalls/118097-configure-asa-00.html